Mobile money, banques digitales : pourquoi l'Afrique de l'Ouest est devenue une cible prioritaire
Fahd MOHAMED16 October 20265 min
En moins de quinze ans, l'Afrique de l'Ouest est devenue l'un des laboratoires mondiaux du paiement mobile. Payer son électricité, envoyer de l'argent au village ou régler un fournisseur se fait désormais en quelques secondes depuis un téléphone. Cette réussite a un revers : là où l'argent circule vite et en masse, les attaquants suivent. Et ils ont une longueur d'avance sur les défenses de beaucoup d'organisations.
Une révolution des paiements à grande vitesse
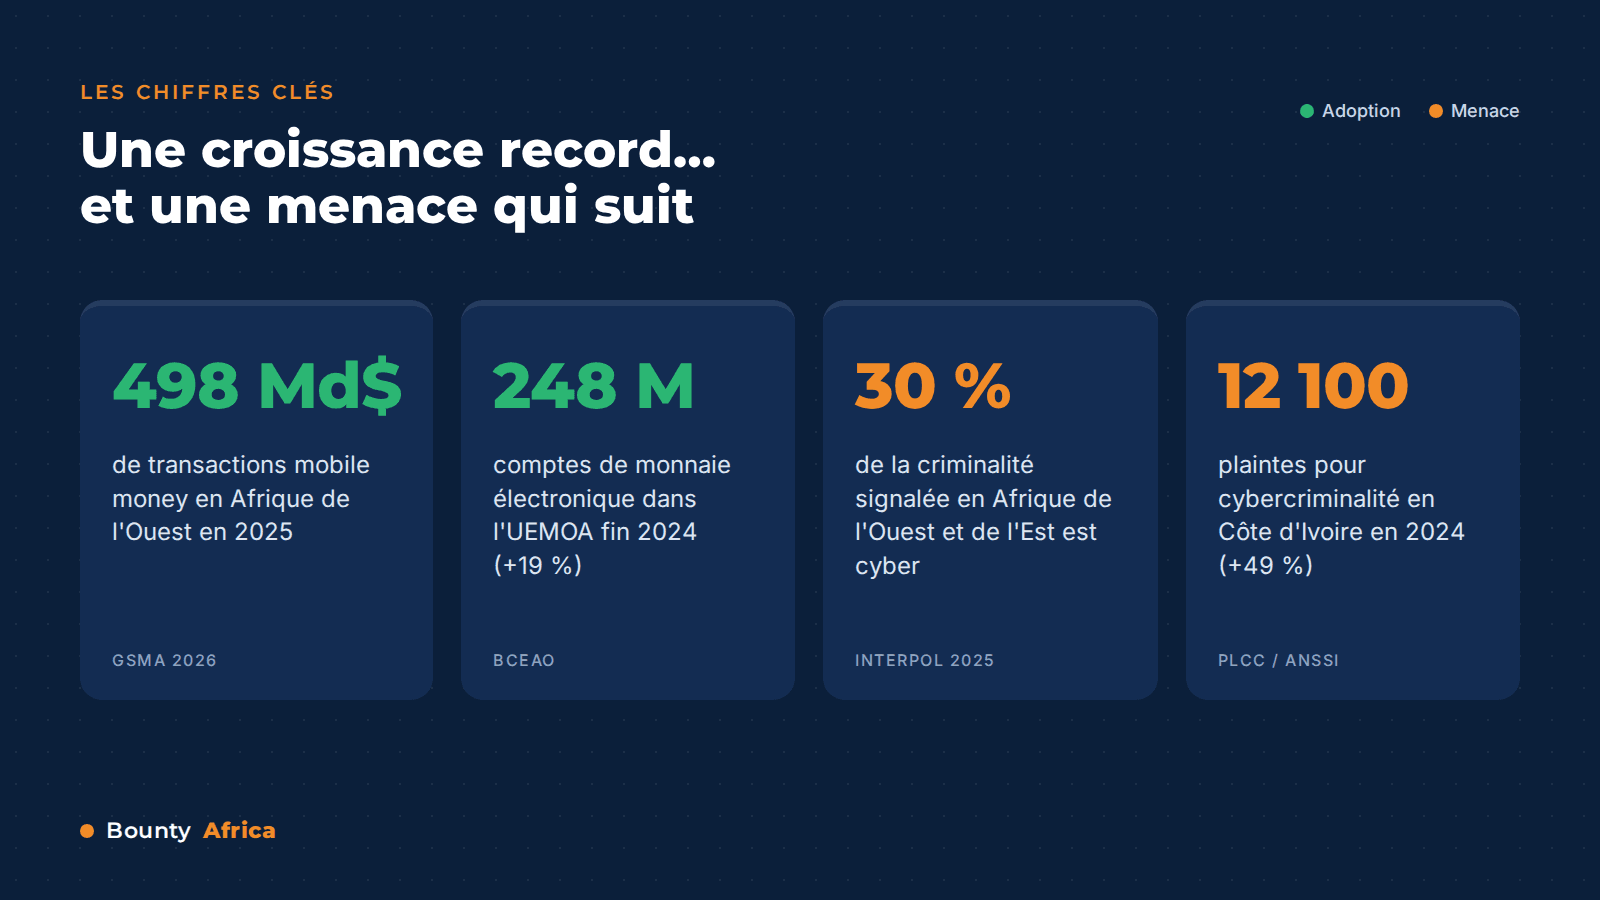
L'Afrique de l'Ouest est aujourd'hui la première région du continent en nombre de services de mobile money. Selon le rapport 2026 de la GSMA, la région a traité 498 milliards de dollars de transactions en 2025, via 76 services actifs, soit plus que toute autre sous-région africaine. L'Afrique subsaharienne pèse à elle seule 66 % des 2 000 milliards de dollars échangés par mobile money dans le monde.
Dans la zone UEMOA, le mouvement est tout aussi net. La BCEAO recense 248 millions de comptes de monnaie électronique fin 2024, en hausse de 19 % sur un an. Le nombre de points marchands acceptant ces paiements a plus que doublé (+111 %), à 3,7 millions.
Derrière ces chiffres, il y a une réalité technique : des applications mobiles, des API ouvertes aux partenaires, des agrégateurs de paiement, des plateformes marchandes et des systèmes bancaires connectés entre eux. Chaque nouvelle connexion est un service de plus pour le client. C'est aussi une porte de plus à surveiller.
Ce que visent les attaquants
La cybercriminalité représente désormais 30 % de toute la criminalité signalée en Afrique de l'Ouest et de l'Est, selon le rapport 2025 d'INTERPOL sur les cybermenaces en Afrique. Dans certains pays, les signalements d'escroqueries en ligne ont bondi de 3 000 % en un an. L'édition 2026 du rapport chiffre les pertes à 484 millions de dollars en 2025, contre 192 millions en 2024.
En Côte d'Ivoire, la Plateforme de lutte contre la cybercriminalité (PLCC) a enregistré 12 100 plaintes en 2024, contre 8 132 en 2023, pour un préjudice de près de 7 milliards de FCFA.
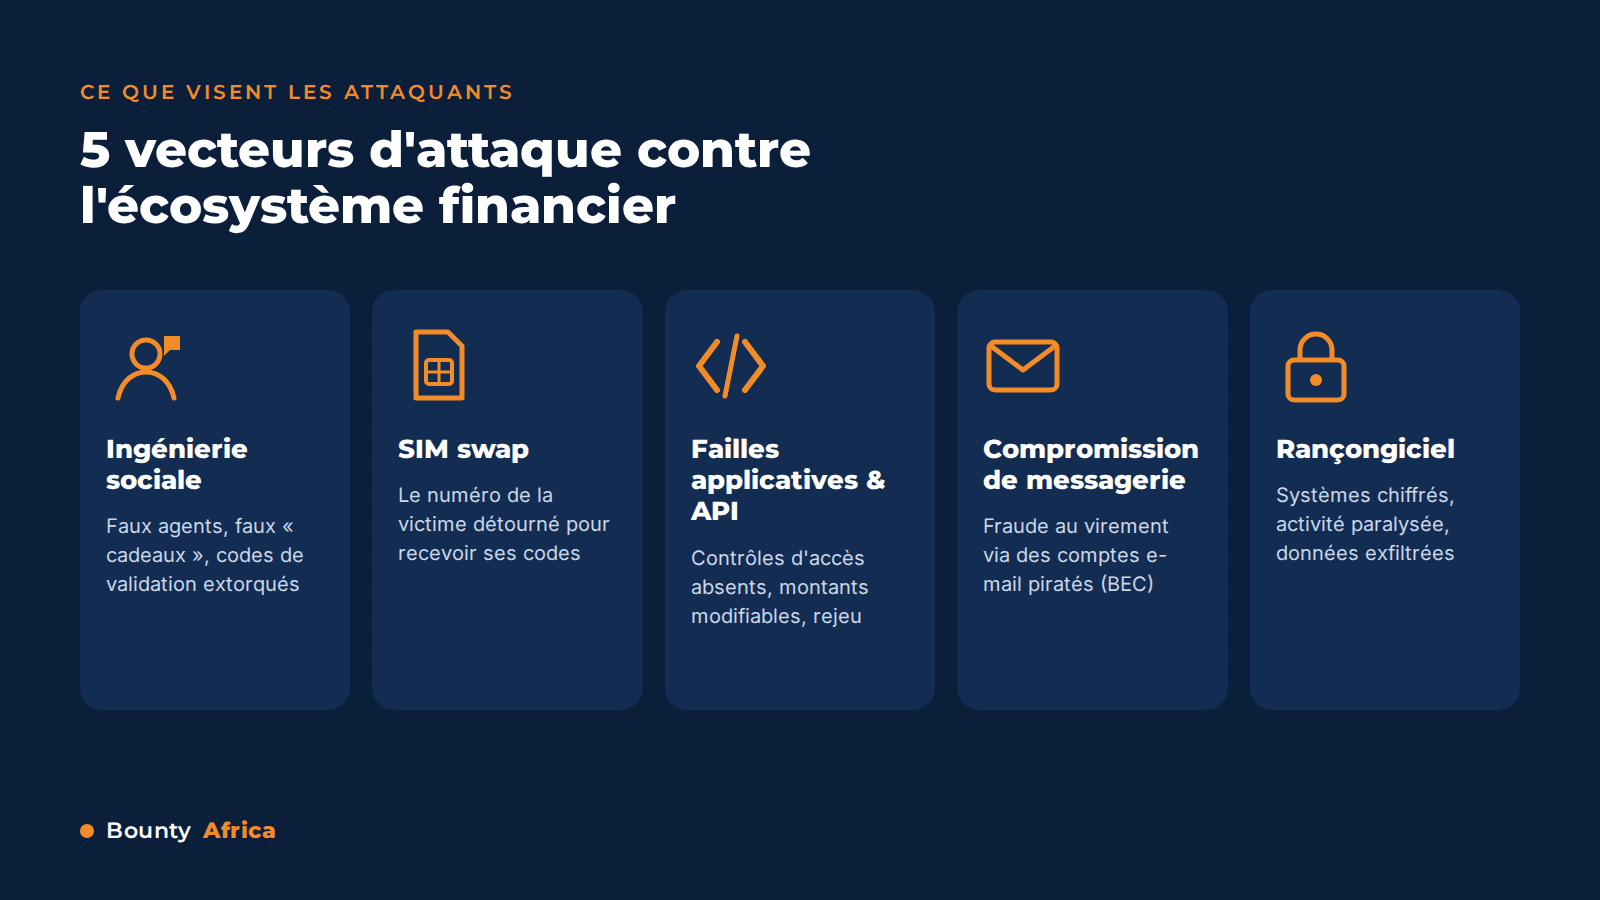
Les scénarios les plus fréquents visant l'écosystème financier :
• L'ingénierie sociale : faux agents, faux « cadeaux » mobile money, codes de validation extorqués par téléphone ou sur les réseaux sociaux.
• Le SIM swap : l'attaquant fait transférer le numéro de la victime sur une nouvelle carte SIM pour recevoir ses codes et vider son compte.
• Les failles applicatives et d'API : contrôles d'autorisation absents, montants modifiables côté client, rejeu de transactions, fuites de données via des interfaces partenaires mal protégées.
• La compromission de messagerie d'entreprise (BEC) : INTERPOL cite des réseaux organisés, comme Black Axe, capables de détourner des millions de dollars.
• Le rançongiciel : les détections progressent au Nigeria, au Kenya et en Afrique du Sud, et les institutions publiques sont particulièrement exposées.
Le point commun : l'attaquant cherche le maillon faible, qu'il soit humain ou technique. Et il n'a besoin d'en trouver qu'un seul.
L'IA, un accélérateur pour les attaquants
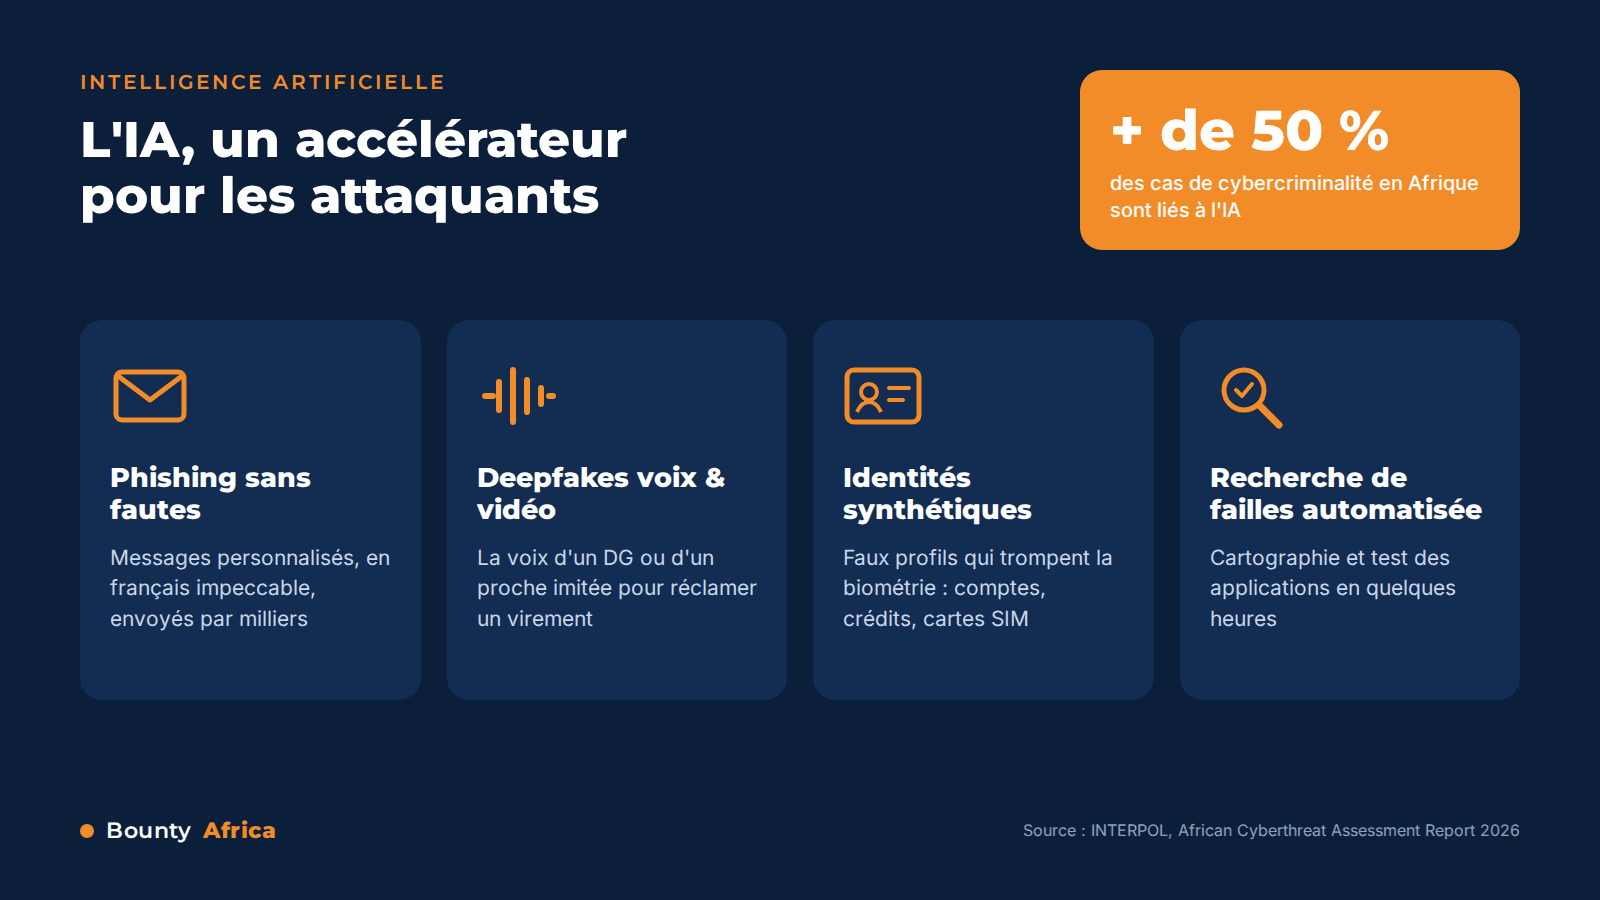
L'intelligence artificielle a fait baisser le coût d'entrée de la cybercriminalité. Selon le rapport 2026 d'INTERPOL sur les cybermenaces en Afrique, l'IA est liée à plus de la moitié des cas de cybercriminalité sur le continent. Les pertes ont bondi de 152 % en un an, portées principalement par des escroqueries facilitées par l'IA. « L'IA automatise chaque étape d'une cyberattaque, de la reconnaissance et du phishing jusqu'à l'extorsion et l'évasion », résume Neal Jetton, directeur de la cybercriminalité d'INTERPOL.
Concrètement, l'IA donne aux malfaiteurs quatre avantages :
• Un phishing sans fautes, à grande échelle. Les messages frauduleux sont désormais rédigés dans un français impeccable, personnalisés et envoyés par milliers. Les fautes d'orthographe ne sont plus un signal d'alerte fiable.
• Les deepfakes vocaux et vidéo. Quelques secondes d'enregistrement suffisent pour imiter la voix d'un directeur général et demander un virement urgent, ou celle d'un proche pour réclamer un transfert mobile money.
• Les identités synthétiques. INTERPOL décrit des profils fabriqués par IA, mêlant vraies et fausses données, capables de contourner la vérification biométrique pour ouvrir des comptes, obtenir des micro-crédits mobiles ou enregistrer des cartes SIM.
• La recherche de failles automatisée. Des outils d'IA aident à cartographier une application, à analyser son code et à tester ses API plus vite qu'avant. Ce qui prenait des jours à un attaquant peut prendre quelques heures.
Pour les équipes de défense, la conséquence est directe : le délai entre la mise en ligne d'une faille et son exploitation se raccourcit.
Pourquoi les défenses classiques ne suivent plus
Le problème n'est pas le manque de volonté. C'est un décalage de rythme entre la vitesse à laquelle les services numériques se déploient et celle à laquelle on les teste.
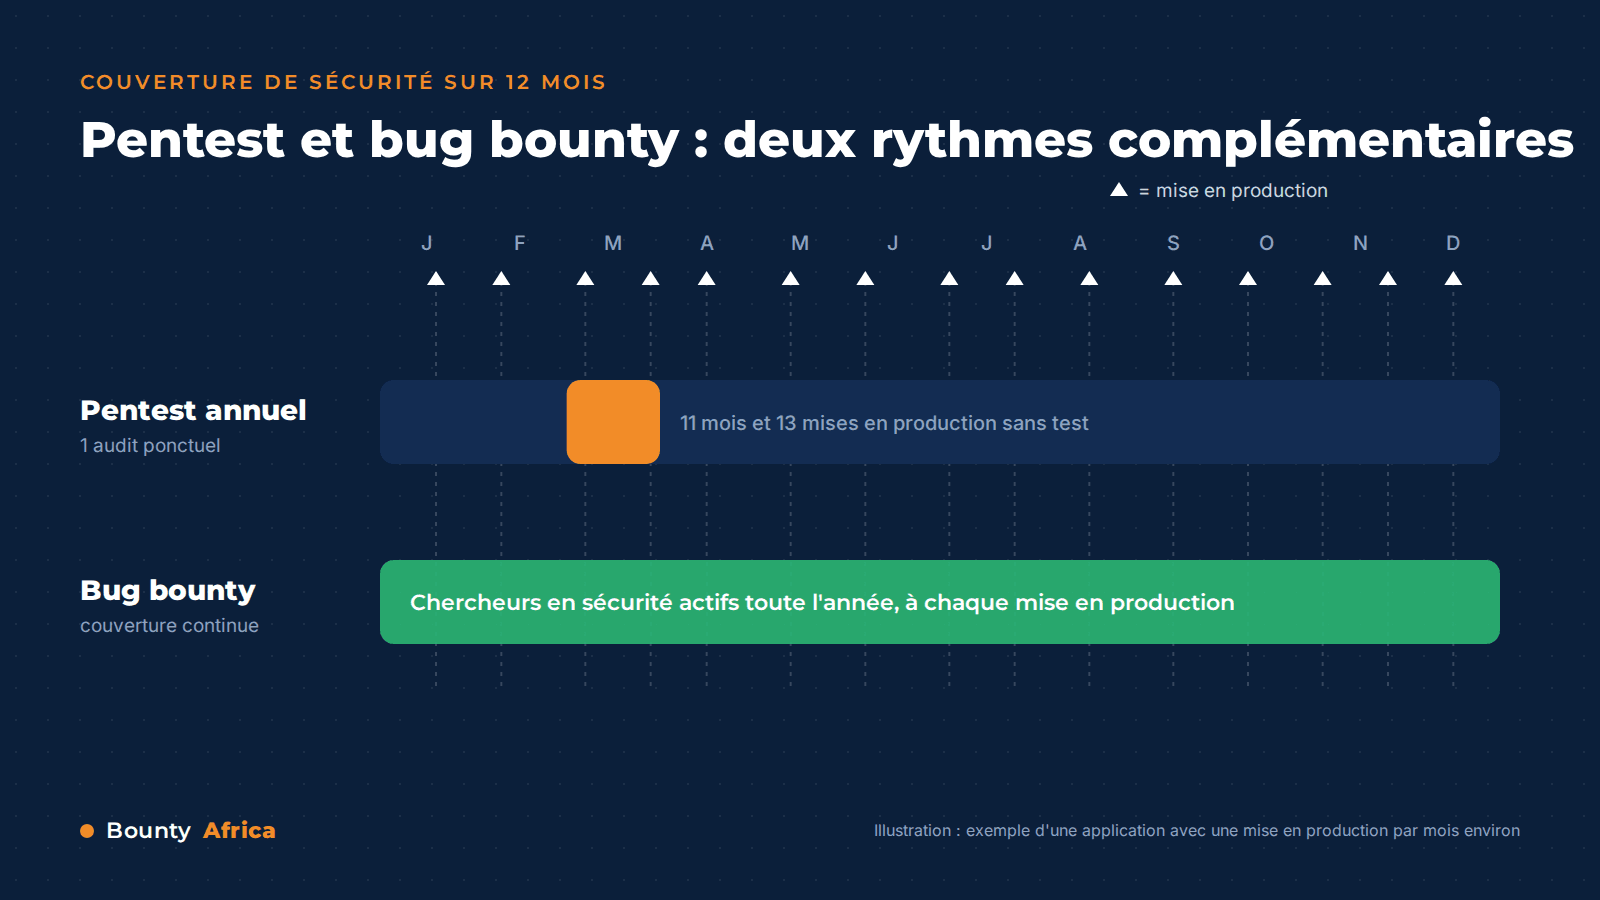
1. Le pentest annuel laisse des angles morts. Une application de paiement peut recevoir des dizaines de mises à jour par an. Un audit ponctuel photographie la sécurité à un instant T ; la version suivante n'est plus couverte.
2. Les compétences sont rares. Les équipes internes, souvent réduites, gèrent déjà la production, la conformité et les incidents. Elles ont rarement le temps de chercher les failles comme le ferait un attaquant.
3. La surface d'attaque dépasse le périmètre de l'entreprise. Partenaires, agrégateurs, prestataires, applications tierces : une faille chez l'un peut exposer tous les autres.
4. Les attaquants sont nombreux, et vous êtes seuls. En face d'une équipe sécurité de quelques personnes, il y a des milliers d'individus qui testent vos services chaque jour, sans jamais vous envoyer de rapport.
Un cadre réglementaire qui se durcit
Les régulateurs ont pris la mesure du risque. Dans l'UMOA, l'instruction BCEAO n°001-01-2024 relative aux services de paiement impose aux prestataires de paiement :
• un dispositif solide de gestion des risques opérationnels, incluant explicitement la cybersécurité (article 82) ;
• des tests annuels et des tests d'intrusion pour évaluer leurs capacités de défense (article 83) ;
• la notification « sans délai » des incidents majeurs à la BCEAO et à la Commission bancaire, avec un rapport détaillé sous 72 heures (article 84) ;
• l'authentification forte pour l'accès aux comptes et l'initiation des paiements (article 85).
Autrement dit, démontrer que ses services sont testés régulièrement n'est plus une bonne pratique : c'est une attente du régulateur. Et une fuite de données engage aussi l'organisation au titre des lois nationales sur la protection des données personnelles.
Le bug bounty : un levier pour réduire le risque
Si des milliers de personnes testent déjà vos services, autant que certaines le fassent pour vous. C'est le principe du bug bounty : une organisation ouvre un périmètre défini (une application, une API, un site) à des chercheurs en sécurité qualifiés, dans un cadre légal et contractuel. Ceux-ci cherchent les vulnérabilités et les signalent de manière confidentielle. L'organisation ne rémunère que les failles réelles, validées et reproductibles.
Pour une banque, un opérateur de mobile money ou une fintech ouest-africaine, le modèle apporte quatre bénéfices concrets :
• Une couverture continue, qui suit le rythme des mises en production au lieu d'un audit par an.
• La diversité des profils : des dizaines de chercheurs aux approches différentes trouvent ce qu'une seule équipe ne voit pas.
• Un paiement au résultat : le budget est consacré aux vulnérabilités trouvées, pas au temps passé.
• Des preuves pour le régulateur : chaque rapport documenté et corrigé alimente le dispositif de gestion des risques attendu par la BCEAO.
C'est aussi une manière de mobiliser les talents cyber du continent. L'Afrique de l'Ouest compte une communauté de chercheurs en sécurité compétents, qui connaissent les usages locaux, les langues et les écosystèmes de paiement de la région. Leur donner un cadre pour exercer, c'est renforcer la sécurité collective tout en gardant l'expertise et la valeur sur place.
On peut commencer petit : un programme privé, sur invitation, limité à quelques chercheurs sélectionnés et à un périmètre restreint. On l'élargit ensuite à mesure que les processus de correction mûrissent.
Pas une solution miracle
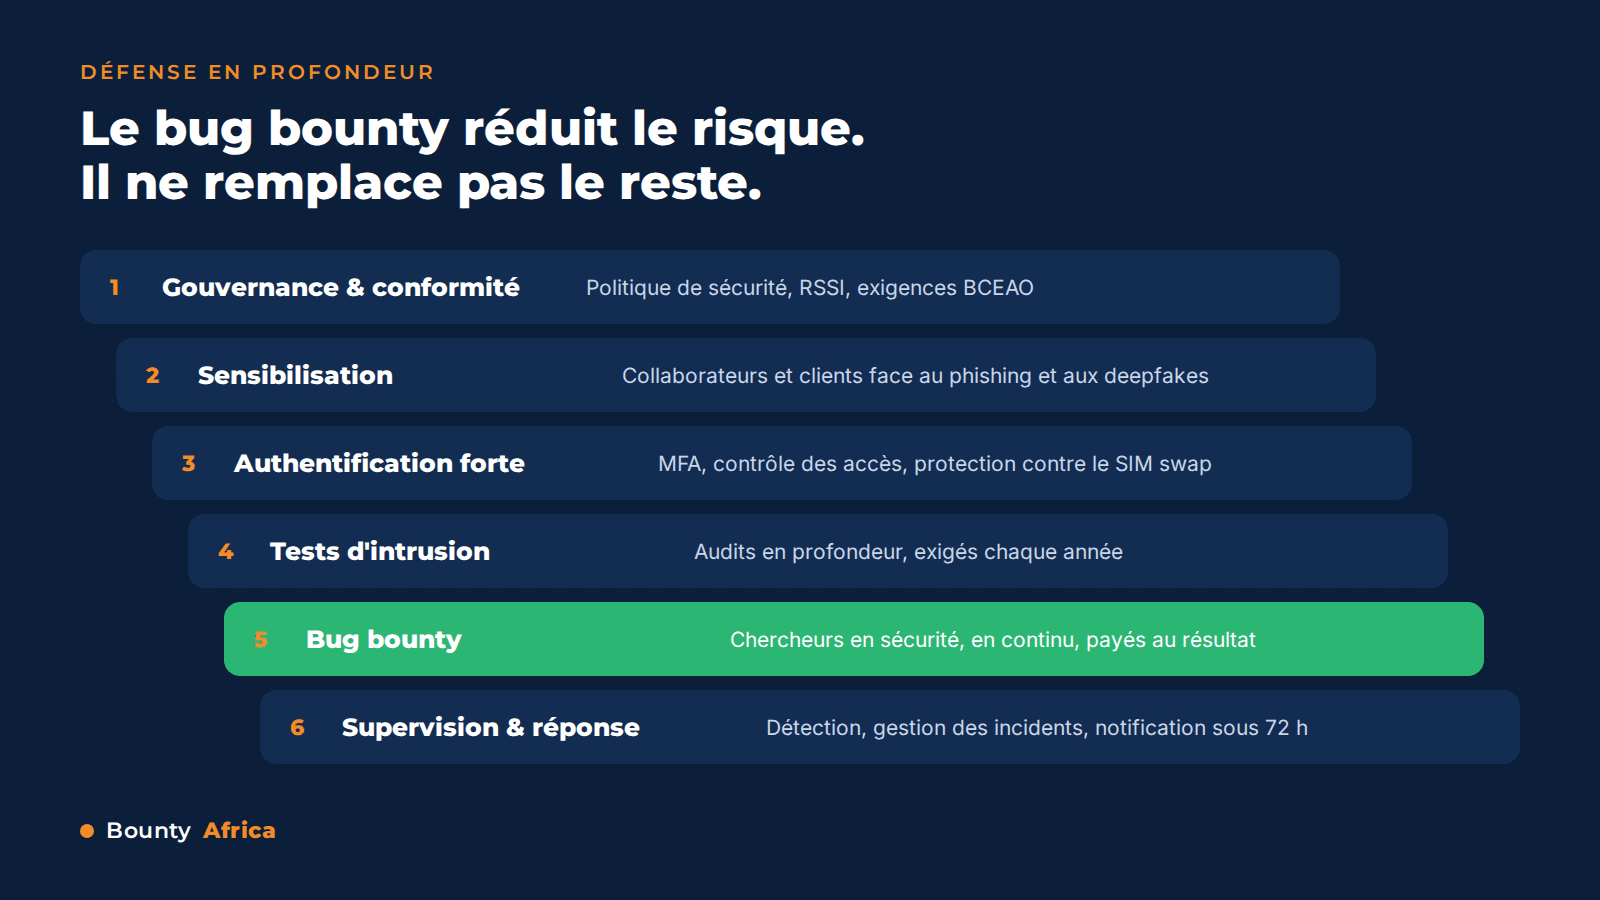
Soyons clairs : le bug bounty ne rend pas une organisation invulnérable. Aucun outil ne le fait. C'est un moyen de réduire le risque, en trouvant plus de failles, plus tôt, avant qu'elles ne soient exploitées. Il ne remplace ni les tests d'intrusion exigés par le régulateur, ni la sensibilisation des collaborateurs face au phishing et aux deepfakes, ni la supervision, ni un plan de réponse aux incidents.
Il ne fonctionne bien que si trois conditions sont réunies :
• Des bases solides : gouvernance, authentification forte, gestion des correctifs. Un bug bounty lancé sur un système très fragile produit surtout un afflux de rapports que l'équipe ne peut pas absorber.
• Une capacité à corriger : une vulnérabilité signalée mais non corrigée ne réduit aucun risque.
• Un périmètre maîtrisé : règles d'engagement claires, cadre légal, confidentialité des rapports.
Le bug bounty est donc une couche parmi d'autres d'une défense en profondeur. Bien intégré, il apporte ce qui manque souvent aux autres : un regard extérieur, nombreux et permanent.
En conclusion
L'Afrique de l'Ouest n'est pas une cible par hasard. Elle concentre des flux financiers massifs, une adoption numérique rapide et des défenses qui n'ont pas toujours grandi au même rythme. La bonne nouvelle, c'est que les réponses existent, et qu'une partie d'entre elles se trouve dans la région elle-même.
Bounty Africa accompagne les banques, opérateurs, fintechs et administrations de la région dans la mise en place de programmes de bug bounty adaptés à leur contexte et intégrés à leur dispositif de sécurité existant, avec une communauté de chercheurs en sécurité africains et un cadre conforme aux exigences réglementaires.
Vous souhaitez savoir par où commencer ? Contactez-nous pour un échange sur votre périmètre